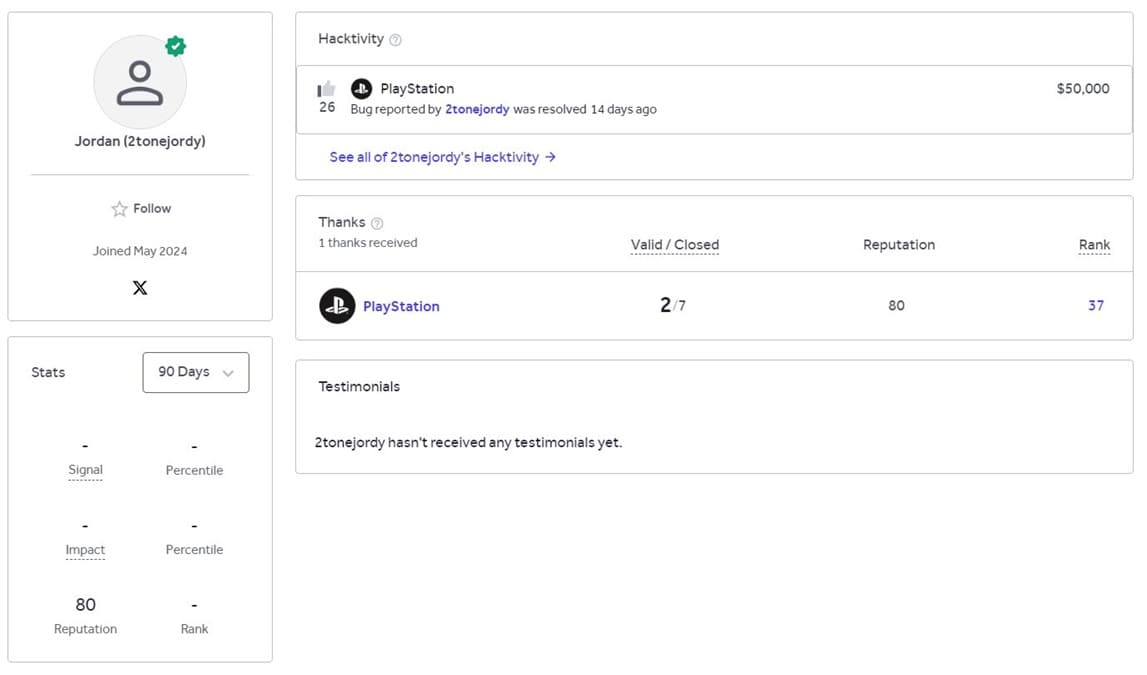
Sony ha concedido una recompensa de 50.000 dólares (unos 44.945€) al investigador de seguridad Jordy, conocido como 2tonejordy, por comunicar una vulnerabilidad relacionada con PlayStation. El pago aparece registrado en HackerOne, la plataforma utilizada por el fabricante para gestionar su programa de recompensas por errores de seguridad, aunque no se han publicado los detalles técnicos del fallo.
La recompensa ha generado controversia dentro de la comunidad de modding de PlayStation 5, debido a su posible relación con una vulnerabilidad del hipervisor descubierta anteriormente por Andy Nguyen, conocido como TheFlow. Este investigador había decidido mantenerla en privado para continuar desarrollando PS5 Linux, pero abandonó el proyecto en septiembre después de conocer que otros investigadores habían informado a Sony.
HackerOne confirma una recompensa de 50.000 dólares por un fallo de PlayStation
El perfil público de 2tonejordy en HackerOne muestra una vulnerabilidad de PlayStation resuelta y recompensada con 50.000 dólares. El investigador compartió la noticia el 14 de octubre de 2026 mediante una publicación en X, acompañándola de una broma sobre disponer finalmente de dinero suficiente para comprar GTA VI.
La cantidad corresponde al nivel máximo de recompensas del programa PlayStation Bug Bounty, que Sony abrió al público en junio de 2020. La iniciativa permite que investigadores independientes comuniquen vulnerabilidades de forma privada, ofreciendo al fabricante la posibilidad de analizarlas y corregirlas antes de que sus detalles técnicos se difundan públicamente.
Sin embargo, la información visible en HackerOne no identifica exactamente qué vulnerabilidad recibió la recompensa. Aunque su relación con el conflicto anterior resulta plausible, no existe una confirmación pública que demuestre que el pago corresponde al mismo fallo del hipervisor utilizado por Andy Nguyen. Esta distinción resulta importante para interpretar correctamente el caso.
Andy Nguyen abandonó PS5 Linux tras la divulgación del fallo
La controversia comenzó a mediados de septiembre, cuando Andy Nguyen anunció su retirada de la escena de PlayStation 5. El investigador llevaba meses trabajando en PS5 Linux, un proyecto destinado a ejecutar el sistema operativo de código abierto sobre las consolas de Sony, incluyendo mejoras de compatibilidad con PlayStation 5 Pro previstas para 2027.
Su desarrollo dependía de una vulnerabilidad del hipervisor, el componente encargado de controlar determinados recursos del hardware y mantener aislados los distintos entornos de ejecución. Conseguir acceso a este nivel resulta especialmente relevante porque una vulnerabilidad del kernel no garantiza por sí sola la posibilidad de ejecutar Linux con las funciones necesarias.
Según explicó Nguyen, había solicitado a otros investigadores retrasar la comunicación del fallo hasta después del lanzamiento de GTA VI. Su intención era permitir que los usuarios pudieran actualizar sus consolas para comprar el videojuego y conservar posteriormente la posibilidad de ejecutar Linux. Sin embargo, el investigador asegura que el acuerdo se incumplió poco después.
La diferencia entre ambos escenarios está relacionada con las restricciones impuestas por el firmware de PS5. Los videojuegos recientes pueden exigir actualizaciones que también incorporan correcciones de seguridad. Si Sony elimina una vulnerabilidad necesaria para iniciar Linux, los usuarios pueden perder esa posibilidad al actualizar, aunque la consola continúe funcionando normalmente para jugar.
Jordy asegura que otro investigador encontró el mismo fallo utilizando IA
La versión ofrecida por Jordy presenta algunos matices. El investigador reconoce que había aceptado inicialmente retrasar la comunicación de la vulnerabilidad, pero asegura que otra persona consiguió localizar el mismo fallo mediante herramientas de inteligencia artificial pocas horas después. Ante esa situación, decidió informar a Sony.
Jordy también sostiene que descubrió la vulnerabilidad por sus propios medios, utilizando modelos de lenguaje como apoyo, y rechaza las acusaciones de haberse apropiado del trabajo de Nguyen. La polémica refleja las diferencias entre la divulgación responsable de fallos de seguridad y los intereses de la comunidad homebrew, que utiliza determinadas vulnerabilidades para ampliar las posibilidades del hardware.
El firmware 14.20 deja dudas sobre el futuro de Linux en PS5
Sony publicó el firmware 14.20 de PlayStation 5 el 21 de octubre de 2026, aunque sus notas oficiales se limitan a mencionar mejoras de mensajes y facilidad de uso. La compañía no ha confirmado públicamente si esta actualización corrige la vulnerabilidad relacionada con la polémica, por lo que no puede establecerse una relación directa únicamente por la proximidad de las fechas.
También han aparecido informaciones sobre un exploit privado para el firmware 14.10, capaz de proporcionar acceso a determinadas funciones de depuración. Sin embargo, acceder al kernel o desbloquear herramientas de diagnóstico no equivale a controlar el hipervisor. Las restricciones de seguridad adicionales pueden seguir impidiendo la ejecución de Linux o de determinadas aplicaciones no autorizadas.
Por ahora, PS5 Linux mantiene su compatibilidad documentada con determinadas versiones de firmware hasta 13.60, mientras las actualizaciones posteriores siguen presentando limitaciones. El pago de Sony confirma que un investigador recibió una recompensa importante por comunicar un fallo de PlayStation, pero todavía queda por aclarar su relación exacta con el trabajo de Nguyen y las correcciones introducidas en el sistema.
Vía: TechPowerUp