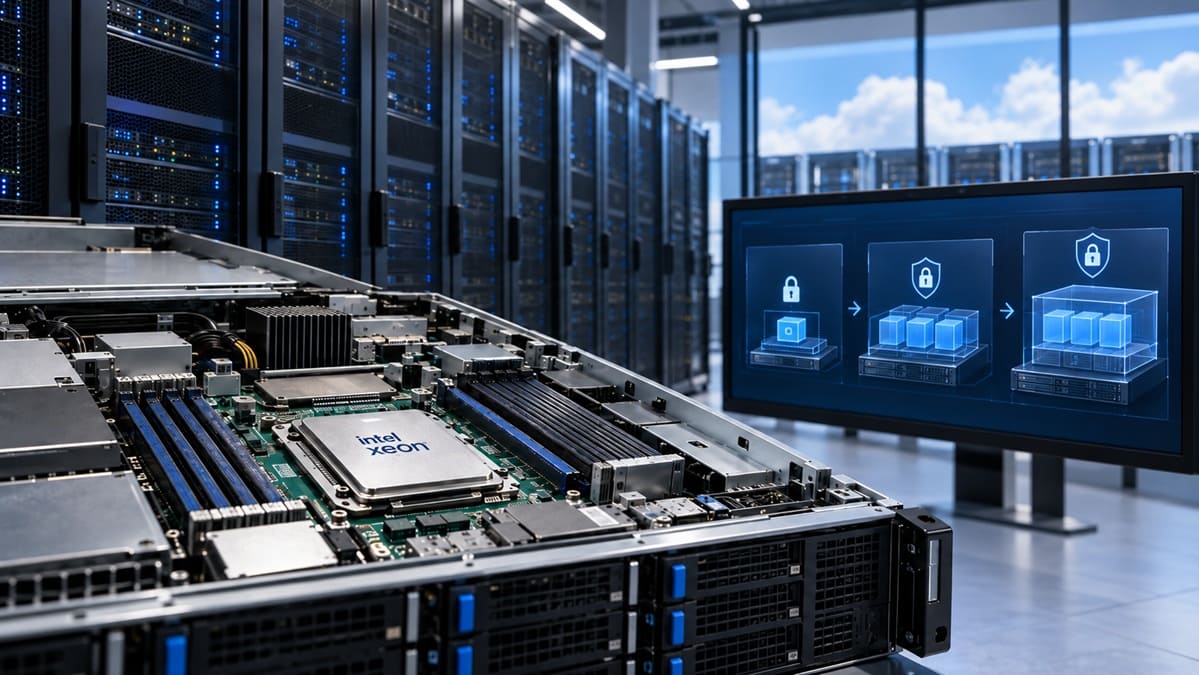
Intel ha confirmado que los futuros procesadores Xeon Diamond Rapids serán los últimos en incorporar Software Guard Extensions (SGX), una tecnología de seguridad diseñada para proteger partes específicas de las aplicaciones. La compañía concentrará sus próximos desarrollos en Trust Domain Extensions (TDX), una solución orientada a proteger máquinas virtuales completas dentro de servidores y centros de datos.
El cambio, recogido por Tom’s Hardware y detallado en la documentación de Intel, responde a las necesidades de los proveedores de servicios en la nube y las empresas que utilizan infraestructura compartida. TDX permite aislar máquinas virtuales del sistema anfitrión, una característica especialmente relevante para el procesamiento de datos sensibles y las nuevas aplicaciones de inteligencia artificial.
Intel SGX dejará de incorporarse a los Xeon posteriores a Diamond Rapids
Software Guard Extensions permite crear entornos protegidos, conocidos como enclaves, dentro de una aplicación. Estos espacios están diseñados para impedir que otros programas, e incluso determinados componentes privilegiados del sistema operativo, puedan acceder directamente a la información que contienen.
Su principal ventaja consiste en proteger únicamente el código y los datos que necesitan un aislamiento especial, sin extender esa protección a todo el entorno de ejecución. Este planteamiento puede resultar útil para gestionar claves criptográficas, información confidencial y determinadas operaciones sensibles.
Sin embargo, SGX requiere que las aplicaciones estén preparadas específicamente para utilizar sus enclaves, lo que puede complicar su desarrollo y mantenimiento. Además, proteger pequeñas partes de un programa no responde necesariamente a las necesidades de los proveedores que ejecutan miles de máquinas virtuales en servidores compartidos.
La decisión de Intel no implica una desaparición inmediata de la tecnología. Diamond Rapids todavía incorporará SGX, mientras que la compañía ha indicado que las plataformas existentes seguirán recibiendo soporte durante la década de 2030. El cambio afecta principalmente a las futuras generaciones de procesadores Xeon.
Intel TDX protege máquinas virtuales completas frente al sistema anfitrión
La alternativa elegida es Intel Trust Domain Extensions (TDX), una tecnología de computación confidencial que permite crear máquinas virtuales aisladas mediante mecanismos de seguridad integrados en el hardware del procesador.
A diferencia de SGX, que protege regiones concretas de una aplicación, TDX establece una protección alrededor de la máquina virtual completa, incluyendo el sistema operativo invitado y los programas que se ejecutan en su interior. Esto reduce la necesidad de modificar individualmente las aplicaciones para aprovechar el aislamiento.
Una de sus principales características es la protección de la memoria frente al hipervisor y otros componentes del servidor anfitrión. En un entorno tradicional, el software encargado de administrar las máquinas virtuales dispone de amplios privilegios. TDX busca impedir que ese nivel de acceso permita consultar directamente los datos protegidos de una máquina virtual confidencial.
Esta diferencia resulta importante en los centros de datos donde varios clientes utilizan el mismo hardware físico. El aislamiento convencional separa sus entornos, mientras que TDX añade mecanismos de protección frente a determinados accesos procedentes de la propia infraestructura que los administra.
No obstante, TDX no sustituye a todas las funciones de SGX ni garantiza protección frente a cualquier vulnerabilidad. Su modelo de seguridad es diferente: mientras SGX permite mantener una parte muy reducida del software dentro del entorno de confianza, TDX amplía ese entorno para incluir una máquina virtual completa.
Los centros de datos y la inteligencia artificial impulsan el cambio
La transición refleja la creciente importancia de la computación confidencial en los servicios empresariales. Los proveedores de infraestructura necesitan ejecutar aplicaciones de diferentes organizaciones sin que sus datos queden expuestos a otros clientes o a componentes privilegiados del sistema anfitrión.
Esta necesidad también afecta a las aplicaciones de inteligencia artificial que procesan información empresarial sensible. Ejecutar modelos o servicios dentro de máquinas virtuales protegidas permite reducir determinados riesgos relacionados con el acceso no autorizado a los datos durante su procesamiento.
Desde el punto de vista del despliegue, TDX también presenta una ventaja práctica: las empresas pueden adaptar entornos virtualizados existentes sin rediseñar todas sus aplicaciones alrededor de enclaves SGX. Esto facilita la adopción de la protección por hardware en infraestructuras que ya utilizan virtualización.
Sin embargo, el aislamiento de una máquina virtual no elimina la necesidad de mantener actualizado su sistema operativo ni las aplicaciones instaladas. La tecnología protege frente a determinadas amenazas externas al entorno confidencial, pero no convierte automáticamente en seguro el software que se ejecuta dentro de él.
Las empresas que utilizan SGX deberán planificar su transición
Para las organizaciones que dependen actualmente de SGX, la retirada de esta tecnología de futuras generaciones Xeon plantea un cambio de arquitectura. Las aplicaciones que utilizan enclaves específicos no podrán trasladarse automáticamente a TDX conservando todas sus características de aislamiento.
Será necesario evaluar qué partes del software necesitan protección, cómo se gestionan los datos y qué modificaciones requiere la infraestructura. La migración puede resultar relativamente sencilla para determinadas aplicaciones virtualizadas, pero más compleja cuando el diseño original depende directamente de las funciones de SGX.
El soporte anunciado para las plataformas actuales proporciona margen para planificar estos cambios. Por tanto, la llegada de Diamond Rapids no supone que los servidores existentes con SGX deban sustituirse inmediatamente, sino que marca la última generación Xeon prevista con esta tecnología.
El cambio apenas tendrá consecuencias para los PC domésticos
La decisión está centrada en procesadores para servidores, virtualización y servicios empresariales, por lo que su repercusión sobre los ordenadores de consumo será limitada. La mayoría de los usuarios domésticos no depende directamente de SGX para ejecutar videojuegos, aplicaciones de productividad o tareas habituales.
Tampoco supone la desaparición de las funciones de seguridad de Windows o Linux, que utilizan diferentes mecanismos para proteger el sistema. TDX responde a necesidades específicas de aislamiento de máquinas virtuales, principalmente dentro de infraestructuras profesionales.
Con esta transición, Intel concentrará sus futuros desarrollos de computación confidencial en TDX, mientras SGX continuará presente en plataformas compatibles durante su periodo de soporte. El cambio refleja una prioridad cada vez mayor por proteger entornos virtualizados completos frente al aislamiento de componentes individuales de las aplicaciones.
Vía: Guru3D