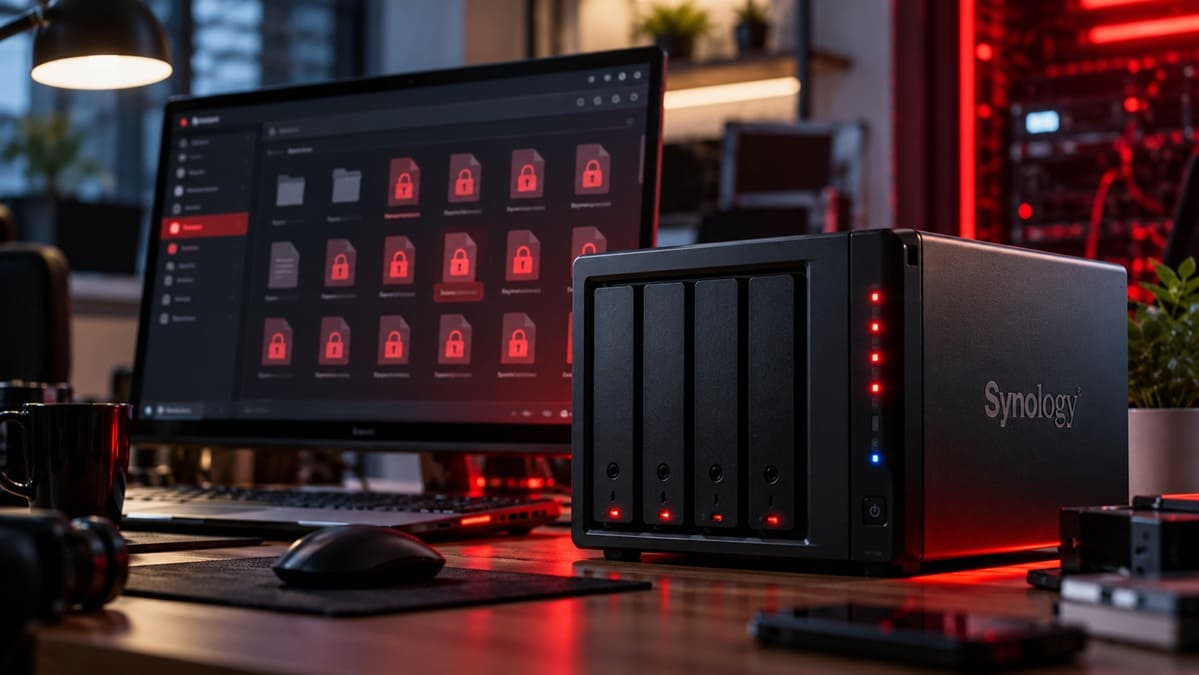
Synology ha confirmado que varios de sus servidores NAS están siendo atacados mediante ransomware, en una campaña que aprovecha vulnerabilidades de seguridad presentes en versiones antiguas de DiskStation Manager (DSM). Los dispositivos comprometidos sufren el cifrado de archivos almacenados en sus unidades, mientras los atacantes exigen un rescate económico para intentar recuperar el acceso a la información.
La empresa de ciberseguridad 360 ha identificado una variante del ransomware Cerber denominada C3RB3R, responsable de múltiples incidentes registrados durante octubre. El malware añade la extensión .L0CK3D a los archivos afectados y genera una nota de rescate llamada read-me3.txt. Synology ha publicado una advertencia oficial este 29 de octubre, recomendando actualizar inmediatamente los sistemas vulnerables.
C3RB3R cifra los archivos del NAS y amenaza también a las copias de seguridad
Según el análisis realizado por el equipo de respuesta contra ransomware de 360, los atacantes buscan comprometer directamente los dispositivos NAS, en lugar de depender necesariamente de un ordenador Windows infectado que acceda a sus carpetas mediante SMB. Esta diferencia resulta importante porque el propio servidor de almacenamiento puede convertirse en el punto de entrada del ataque.
Una vez ejecutado, C3RB3R recorre los directorios accesibles y cifra los archivos, aunque excluye determinadas rutas del sistema para evitar interrumpir su funcionamiento. Los investigadores han identificado 187 extensiones prioritarias que reciben un cifrado completo, mientras que otros archivos pueden procesarse parcialmente según su tamaño, acelerando el ataque contra grandes volúmenes de datos.
El malware utiliza ChaCha8 para cifrar el contenido y RSA-2048 para proteger las claves, según las muestras examinadas por 360. Esta combinación impide recuperar los documentos simplemente eliminando la extensión añadida. Además, los archivos de respaldo almacenados en ubicaciones accesibles desde el sistema comprometido también pueden quedar expuestos, aunque su afectación dependerá de los permisos y mecanismos de protección disponibles.
Synology confirma ataques mediante una vulnerabilidad corregida en diciembre de 2024
En su comunicado oficial del 29 de octubre de 2026, Synology señala que los atacantes están aprovechando una vulnerabilidad corregida en diciembre de 2024 para comprometer dispositivos con versiones desactualizadas de DSM. El fabricante remite expresamente al aviso Synology-SA-24:20, relacionado con varias vulnerabilidades identificadas durante Pwn2Own 2024.
Entre ellas figura CVE-2024-10441, con una puntuación CVSS de 9,8, que permite ejecutar código de forma remota sin autenticación en versiones vulnerables. El problema afecta a un componente interno de DSM y fue corregido mediante actualizaciones publicadas a finales de 2024. Los NAS que todavía mantienen esas versiones pueden seguir expuestos, especialmente cuando sus servicios administrativos están accesibles desde Internet.
Sin embargo, el análisis de 360 identifica otras dos vulnerabilidades como posibles puntos de entrada en los incidentes investigados. Se trata de CVE-2026-13639 y CVE-2026-13684, ambas con una gravedad CVSS de 9,8 y corregidas por Synology el 18 de septiembre de 2026 mediante el aviso Synology-SA-26:13.
Estos fallos afectan respectivamente a la lógica de autenticación de DSM y al tratamiento de datos en su componente SCGI. Según la documentación oficial, pueden permitir lecturas o escrituras arbitrarias de archivos sin autenticación. No obstante, Synology y 360 señalan vulnerabilidades diferentes en sus respectivas investigaciones, por lo que no está demostrado que todos los dispositivos afectados hayan sido comprometidos mediante un único procedimiento.
También han aparecido informes de equipos presuntamente afectados que ejecutaban versiones recientes de DSM. Estos casos todavía requieren un análisis forense completo para determinar su origen y no demuestran por sí solos la existencia de una nueva vulnerabilidad sin corregir. La actualización sigue siendo imprescindible, pero no sustituye la revisión de los servicios expuestos y las credenciales del dispositivo.
GitLab y PHP2Shell presentan vulnerabilidades críticas, pero no está confirmada su relación con C3RB3R
Algunas informaciones relacionan la campaña con CVE-2026-110264 y CVE-2026-97229, dos vulnerabilidades críticas de GitLab con puntuación CVSS de 10,0. Ambos problemas permiten ejecutar código de forma remota en determinadas versiones del software, pero no existen pruebas suficientes para afirmar que hayan sido utilizados en los ataques contra Synology.
Algo similar ocurre con PHP2Shell, identificado mediante CVE-2026-109618 y CVE-2026-109619. Synology confirmó el 22 de octubre que estas vulnerabilidades afectan a determinados paquetes basados en PHP, incluidos Mail Station y Synology Calendar. Sin embargo, el fabricante no ha establecido una relación directa entre estos fallos y la campaña de ransomware C3RB3R.
La distinción es relevante porque una vulnerabilidad presente en un servicio instalado dentro del NAS no implica automáticamente que el propio DSM pueda explotarse a través de ella. Su alcance depende del componente afectado, los permisos disponibles y la exposición del servicio. Synology recomienda actualizar los paquetes PHP vulnerables desde el Centro de paquetes, además de mantener DSM correctamente actualizado.
Cómo proteger un NAS Synology frente a los ataques de ransomware
La primera medida consiste en instalar las actualizaciones disponibles de DSM y comprobar que los paquetes instalados también están actualizados. Para las vulnerabilidades de septiembre de 2026, Synology establece las siguientes versiones corregidas:
| Versión de DSM | Actualización mínima corregida |
|---|---|
| DSM 7.4 | 7.4-90075 |
| DSM 7.3 | 7.3.2-86009-4 |
| DSM 7.2.2 | 7.2.2-72806-9 |
| DSM 7.2.1 | 7.2.1-69057-12 |
Estas versiones corresponden al aviso Synology-SA-26:13. Es recomendable instalar la actualización más reciente disponible para cada modelo compatible.
También resulta fundamental evitar que la interfaz de administración de DSM quede directamente expuesta a Internet. Los usuarios que necesiten acceso remoto pueden recurrir a una VPN y restringir los puertos abiertos. Otras medidas importantes son desactivar cuentas administrativas innecesarias, utilizar autenticación en dos pasos y revisar los registros de conexiones, especialmente cuando existen servicios adicionales instalados mediante contenedores.
La protección de los datos requiere copias de seguridad independientes, preferiblemente desconectadas o con mecanismos de inmutabilidad. Un volumen RAID puede mantener el funcionamiento del NAS cuando falla un disco, pero no protege frente al cifrado malicioso. Si los atacantes consiguen modificar tanto los archivos originales como sus respaldos accesibles, la redundancia de discos no permitirá recuperar la información.
Cuando ya existen archivos con extensión .L0CK3D, la prioridad es aislar el dispositivo de la red y preservar las evidencias del incidente. Conviene conservar las notas de rescate, los registros del sistema y cualquier copia recuperable, evitando formatear los discos o reinstalar DSM antes de una evaluación especializada. La advertencia de Synology confirma un riesgo real para los NAS desactualizados, mientras las investigaciones continúan determinando todos los mecanismos de entrada utilizados.
Vía: Guru3D