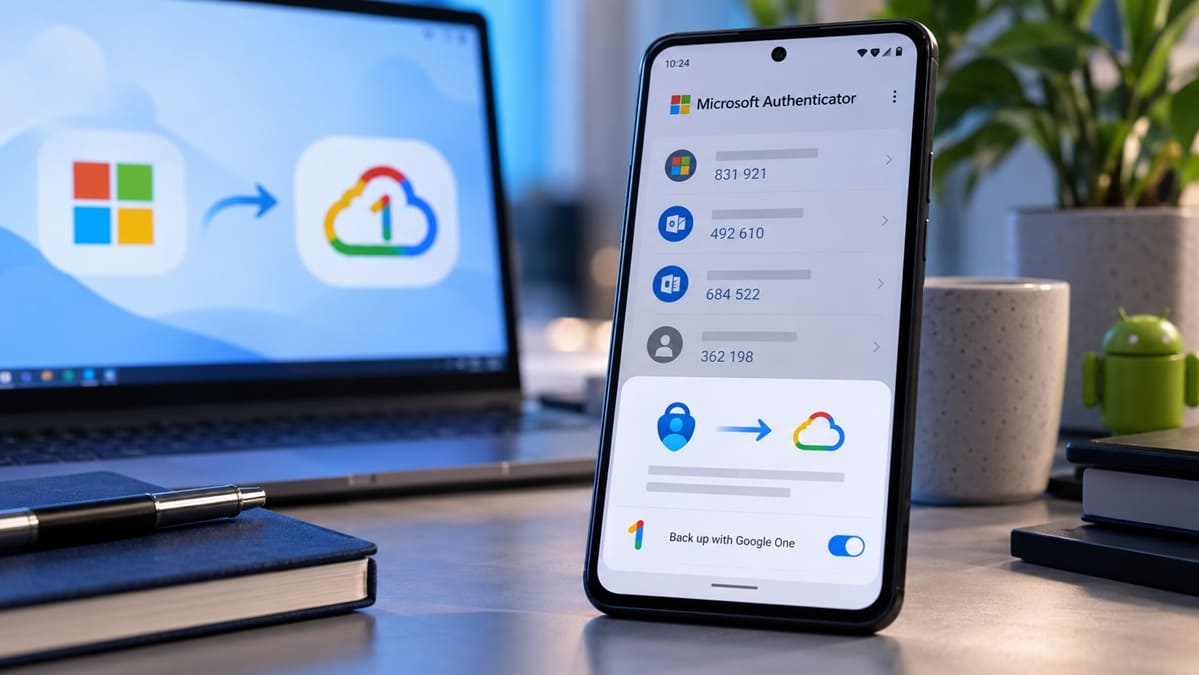
Microsoft cambiará en enero de 2027 el sistema utilizado por Microsoft Authenticator para realizar copias de seguridad en Android. Los usuarios dejarán de emplear una cuenta personal de Microsoft como cuenta de recuperación y tendrán que habilitar Microsoft Authenticator dentro de Google One Backup si quieren mantener esta función.
El cambio afecta exclusivamente a la copia de seguridad opcional y a la posterior recuperación de las cuentas, no al funcionamiento normal de Authenticator como generador de códigos. Microsoft tampoco ha explicado públicamente el motivo de la modificación, que introduce una cuenta de Google en un proceso que hasta ahora dependía del propio ecosistema Microsoft.
Google One sustituirá a la cuenta personal de Microsoft
Actualmente, un usuario de Android puede entrar en Microsoft Authenticator, activar Cloud Backup y seleccionar una cuenta personal de Microsoft donde asociar la copia. Ese procedimiento desaparecerá a partir de enero de 2027.
En su lugar, será necesario activar Microsoft Authenticator dentro del sistema de copia de seguridad de Google One. La documentación de Microsoft ya recoge expresamente el cambio, aunque todavía no detalla todos los pasos que tendrá que seguir un usuario cuando llegue el momento de migrar desde el sistema actual.
Esto cambia principalmente quién proporciona la infraestructura de recuperación en Android. Authenticator seguirá siendo una aplicación de Microsoft, pero la conservación de los datos necesarios para restaurarla al cambiar o perder el teléfono pasará a integrarse con el mecanismo de copia de seguridad propio de Android y Google.
El cambio no significa que Authenticator vaya a dejar de funcionar sin Google One
La distinción es importante. Microsoft no está trasladando la autenticación propiamente dicha a Google One. Los códigos TOTP continuarán generándose localmente y Authenticator seguirá funcionando para iniciar sesión aunque el usuario no active la copia de seguridad.
Lo que se perdería sin ella es la posibilidad de recuperar automáticamente determinadas entradas después de perder, restablecer o sustituir el teléfono. Para alguien con numerosas cuentas protegidas mediante autenticación en dos pasos, esa recuperación puede evitar tener que configurarlas manualmente una por una.
Microsoft Authenticator genera códigos TOTP que cambian normalmente cada 30 segundos para cuentas personales de Microsoft y servicios externos. Cuando estas entradas son compatibles con la copia, sus códigos pueden volver a estar disponibles después de realizar la restauración en otro dispositivo Android.
El comportamiento no es idéntico para todas las credenciales. En las cuentas profesionales o educativas normalmente solo se conserva el nombre de la cuenta, por lo que será necesario autenticarse de nuevo después de restaurarla. Las funciones de inicio de sesión sin contraseña también pueden requerir volver a registrarse.
Las passkeys necesitan un tratamiento distinto
Authenticator también puede participar en el uso de passkeys, pero no conviene confundirlas con los códigos TOTP respaldados mediante la copia de cuentas. Microsoft especifica que las passkeys se gestionan de forma separada durante el cambio de dispositivo.
Si una passkey existe únicamente en el teléfono antiguo, puede ser necesario crear otra para el nuevo dispositivo. Cuando está almacenada mediante un gestor de credenciales sincronizado, su disponibilidad dependerá de ese sistema de sincronización y no simplemente de haber recuperado la copia de Microsoft Authenticator.
Esto convierte la migración entre teléfonos en algo más complejo que restaurar una única copia. TOTP, cuentas profesionales, inicio de sesión sin contraseña y passkeys no siguen exactamente el mismo proceso de recuperación, por lo que mantener métodos alternativos de acceso continúa siendo recomendable incluso con las copias activadas.
iPhone y iPad seguirán utilizando iCloud
El cambio anunciado afecta únicamente a Microsoft Authenticator para Android. Los usuarios de iPhone y iPad continuarán utilizando iCloud para realizar las copias de seguridad y recuperar las entradas compatibles de Authenticator.
Microsoft mantiene además una separación entre plataformas: una copia realizada en Android no puede restaurarse directamente en iOS ni una copia de iOS en Android. El sistema de recuperación está diseñado para migraciones entre dispositivos pertenecientes al mismo ecosistema.
Esto también explica parcialmente la nueva estrategia. Con iCloud proporcionando ya la infraestructura de copia en iOS, Microsoft pasará a utilizar el sistema equivalente del propio Android en lugar de mantener una cuenta personal de Microsoft como intermediaria para las copias en esa plataforma.
Microsoft no ha explicado por qué introduce este cambio
Por ahora, Microsoft no ha proporcionado una razón concreta para abandonar su sistema actual de copias en Android. Integrarse con Google One puede simplificar la recuperación junto al resto de aplicaciones y datos del teléfono, pero esa posible ventaja no ha sido presentada oficialmente como justificación.
También introduce una dependencia adicional para quienes utilizaban Authenticator precisamente dentro de un ecosistema Microsoft y sin apoyarse en una cuenta de Google para la recuperación. Desde enero de 2027, disponer de una cuenta de Google será necesario si se quiere mantener la copia mediante Google One en Android.
La modificación tampoco convierte la copia en obligatoria. Authenticator podrá seguir utilizándose sin activar Google One Backup, pero perder el teléfono sin otro método de recuperación preparado puede complicar considerablemente el acceso posterior a las cuentas protegidas.
Hasta enero de 2027, el procedimiento actual continuará funcionando con una cuenta personal de Microsoft. El cambio afectará, por tanto, a cómo se protege la recuperación futura de Authenticator, no a los códigos y cuentas que los usuarios utilizan diariamente para verificar sus inicios de sesión.
Vía: Guru3D