NVIDIA se ha convertido en uno de los últimos objetivos del grupo de ransomware The Gentlemen, que amenaza con publicar supuesta información confidencial del fabricante el 28 de noviembre. Los ciberdelincuentes han incluido a la compañía en su portal de extorsión, aunque no han presentado pruebas que permitan confirmar la existencia de un robo de datos.
La investigación apunta por ahora a un posible incidente en un socio externo, no a una intrusión confirmada en NVIDIA. La compañía explicó a BleepingComputer que no ha encontrado indicios de afectación a sus sistemas o redes, una distinción que Wccftech destaca al examinar las acusaciones del grupo. La identidad del tercero investigado permanece sin revelar.
The Gentlemen establece un ultimátum sin aportar pruebas del supuesto ataque
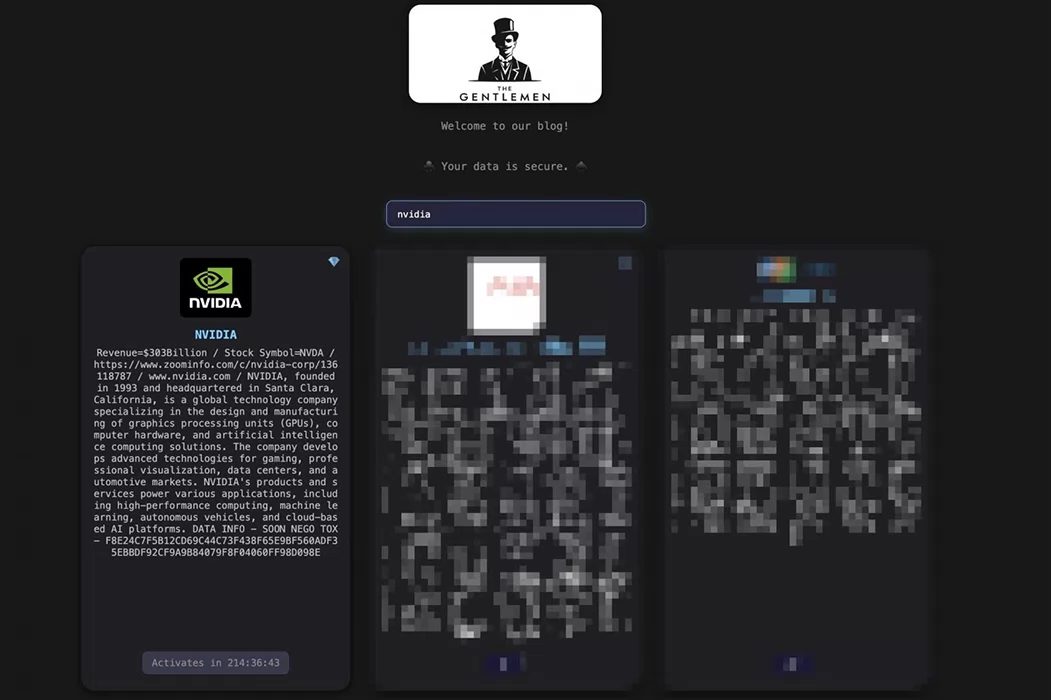
La aparición de NVIDIA en el portal de filtraciones. Fuente de la imagen: BleepingComputer.
La organización añadió a NVIDIA a su portal de filtraciones de la dark web el 18 de noviembre, acompañando la publicación de una cuenta atrás que finalizará diez días después. Este mecanismo forma parte de las estrategias de extorsión utilizadas por los grupos de ransomware para presionar a sus víctimas mediante la amenaza de divulgar información sensible.
Sin embargo, los atacantes no han publicado archivos de muestra, descripciones de los documentos supuestamente sustraídos ni detalles sobre una posible intrusión. La ausencia de estos elementos impide comprobar si realmente poseen información confidencial del fabricante o si están utilizando su nombre para aumentar la repercusión de la campaña.
La respuesta de NVIDIA introduce una distinción fundamental. Un portavoz confirmó a BleepingComputer que no han encontrado indicios de afectación a sus sistemas o redes, aunque continúan supervisando la situación. Por tanto, la investigación sobre un proveedor no debe confundirse con la confirmación de una brecha en la infraestructura interna de la compañía.
Los antecedentes de Jentech y FPT Software apuntan al ecosistema de socios
Los socios de NVIDIA, Jentech y FPT Software, ya habían sido señalados por el grupo de ransomware The Gentlemen, aunque no se ha demostrado ninguna relación con la actual amenaza de extorsión contra el fabricante.
Uno de los elementos que ha despertado interés es la presencia de Jentech Precision Industrial entre las empresas señaladas anteriormente por The Gentlemen. El grupo incluyó al proveedor taiwanés en su portal el 6 de octubre, asegurando haber obtenido más de 9 TB de información, una cantidad que tampoco constituye por sí misma una filtración verificada.
La relación comercial resulta relevante porque Jentech se identifica oficialmente como socio del ecosistema NVIDIA MGX. Su actividad se centra en componentes térmicos y soluciones de refrigeración líquida para infraestructuras avanzadas de inteligencia artificial, incluidos desarrollos destinados a las plataformas NVIDIA Vera Rubin.
Durante octubre también apareció en las publicaciones de los extorsionadores FPT Software, otra empresa vinculada al ecosistema tecnológico de NVIDIA. Esta coincidencia temporal ha generado interrogantes sobre la procedencia de los datos que The Gentlemen afirma poseer, especialmente ante la posibilidad de que el incidente investigado se origine fuera de los sistemas del fabricante.
Pese a ello, no existe ninguna prueba que relacione los supuestos incidentes de Jentech o FPT Software con la amenaza actual. NVIDIA tampoco ha identificado públicamente al socio afectado. La existencia de relaciones comerciales entre estas organizaciones no permite establecer que compartan una misma brecha de seguridad.
Microsoft identifica una operación de doble extorsión con capacidad de propagación
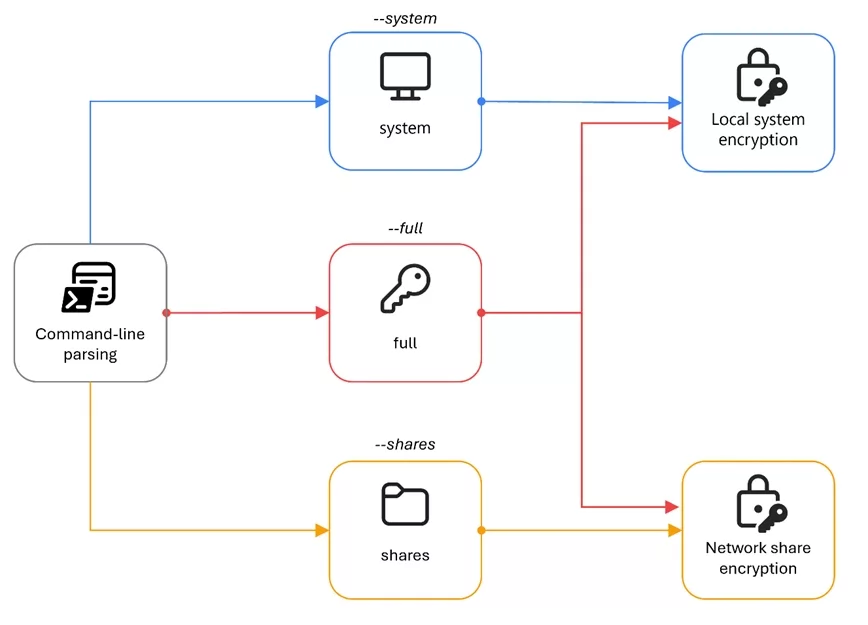
El análisis de Microsoft muestra cómo el ransomware The Gentlemen utiliza argumentos de línea de comandos para cifrar unidades locales, recursos compartidos de red o ambos, ampliando así el alcance de sus ataques. Fuente de la imagen: Microsoft.
Más allá de las acusaciones contra NVIDIA, The Gentlemen es una organización conocida por los investigadores de ciberseguridad. Surgió aproximadamente a mediados de 2025 y evolucionó posteriormente hacia un modelo de ransomware-as-a-service (RaaS), mediante el cual distintos afiliados pueden utilizar sus herramientas para desarrollar campañas de extorsión.
Un análisis de Microsoft Threat Intelligence identifica a sus operadores como Storm-2697 y describe una estrategia de doble extorsión. Los ciberdelincuentes buscan sustraer información confidencial antes de cifrar los sistemas comprometidos, utilizando posteriormente la amenaza de publicar los archivos para exigir un pago a las organizaciones afectadas.
El malware está desarrollado en el lenguaje Go y utiliza técnicas criptográficas basadas en Curve25519 y XChaCha20. Microsoft también documenta mecanismos de autopropagación y movimiento lateral que facilitan su expansión por una red comprometida, una característica especialmente problemática en organizaciones con numerosos equipos y servicios interconectados.
Las investigaciones han identificado actividad en sectores como sanidad, transporte, educación y servicios financieros. Por su parte, The Gentlemen asegura haber acumulado más de 1.100 víctimas desde su aparición, aunque se trata de una cifra reivindicada por la propia organización y no de un balance de intrusiones confirmadas de manera independiente.
Sin indicios de afectación a GeForce y con el precedente de Lapsus$
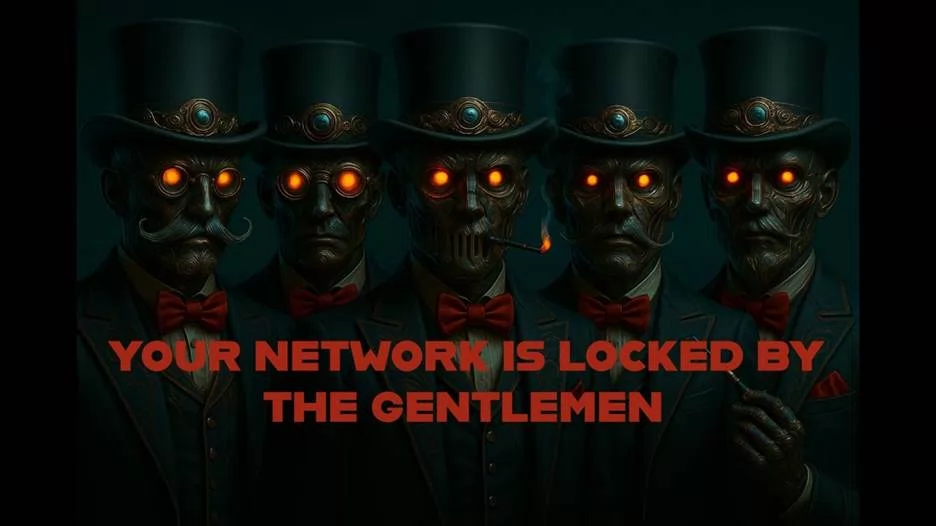
El ransomware The Gentlemen sustituye el fondo de escritorio de las víctimas por esta advertencia tras cifrar sus sistemas, indicando que sus archivos y su red han sido comprometidos. Fuente de la imagen: Microsoft.
El episodio recuerda al ciberataque sufrido por NVIDIA en febrero de 2022, cuando Lapsus$ consiguió acceder a sistemas internos y sustraer información propietaria. A diferencia de aquella intrusión, reconocida por el fabricante, la amenaza actual carece de evidencias públicas que demuestren un compromiso de su infraestructura. Tampoco existen indicios de que los productos GeForce, los controladores gráficos o los sistemas gaming de los usuarios se hayan visto afectados.
La fecha del 28 de noviembre constituye el próximo punto de atención, aunque el vencimiento del ultimátum no demostraría automáticamente que se haya producido una filtración. La cuestión principal sigue siendo determinar si The Gentlemen dispone realmente de información confidencial de NVIDIA o de alguno de sus socios, algo que requiere pruebas verificables y no únicamente las afirmaciones de los extorsionadores.
Vía: Wccftech