Visa, Mastercard y JPMorgan Chase han confirmado incidentes de seguridad relacionados con proveedores externos que gestionaban información de sus clientes. El grupo de extorsión n0n ha publicado archivos con correos electrónicos, teléfonos y otros registros comerciales atribuidos a las tres entidades. Por ahora, no existen indicios de que se hayan comprometido los números de las tarjetas o las redes de pago.
La información, recogida por Wccftech a partir de investigaciones de Reuters, The Wall Street Journal y Cybernews, afecta a programas de ventajas, campañas promocionales y servicios destinados a determinados titulares de tarjetas. Las cifras difundidas corresponden a archivos examinados por investigadores, no a un balance definitivo de personas afectadas o datos cuya autenticidad se haya verificado por completo.
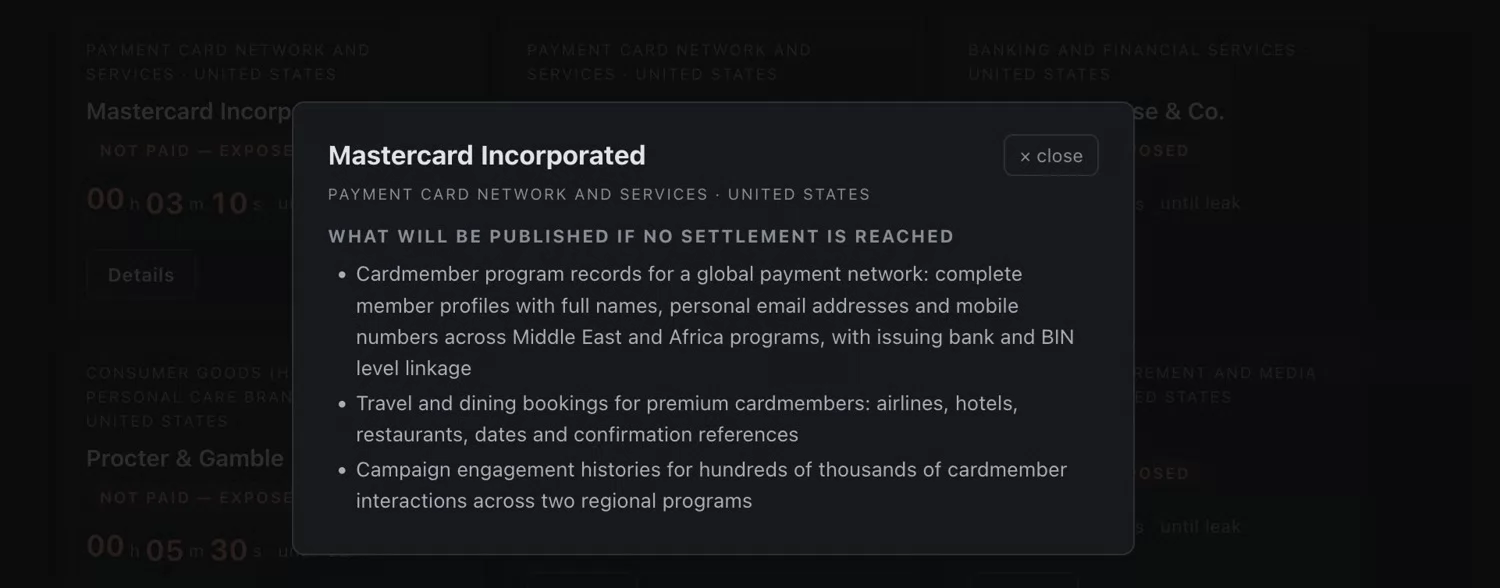
La supuesta filtración de Mastercard atribuida al grupo n0n incluye datos de contacto de titulares de tarjetas, reservas de viajes y restaurantes, además de registros de participación en campañas promocionales de programas regionales. Fuente de la imagen: Cybernews.
n0n publica los archivos tras un ultimátum de 48 horas
El grupo n0n incluyó a las tres entidades entre sus presuntas víctimas el 16 de noviembre y amenazó con divulgar información si no se atendían sus exigencias en 48 horas. Transcurrido ese plazo, publicó conjuntos de datos que han sido analizados por especialistas en ciberseguridad. La publicación de los archivos no acredita por sí sola todas las afirmaciones de los atacantes.
La plataforma de investigación de ciberdelincuencia eCrime.ch registró las reivindicaciones del grupo, mientras que SOCRadar identificó sus publicaciones en un portal de filtraciones. Las entidades reconocen incidentes en proveedores de servicios, pero no han identificado públicamente a las empresas externas afectadas ni han confirmado que se trate de una única intrusión compartida.
También hay diferencias importantes entre el material anunciado por los delincuentes y el efectivamente estudiado. No se puede convertir el volumen de interacciones comerciales reclamado por n0n en un número de clientes perjudicados, ni asegurar que todos los registros publicados sean auténticos. Reuters examinó parte de los archivos, aunque advirtió que no había podido verificar su procedencia.
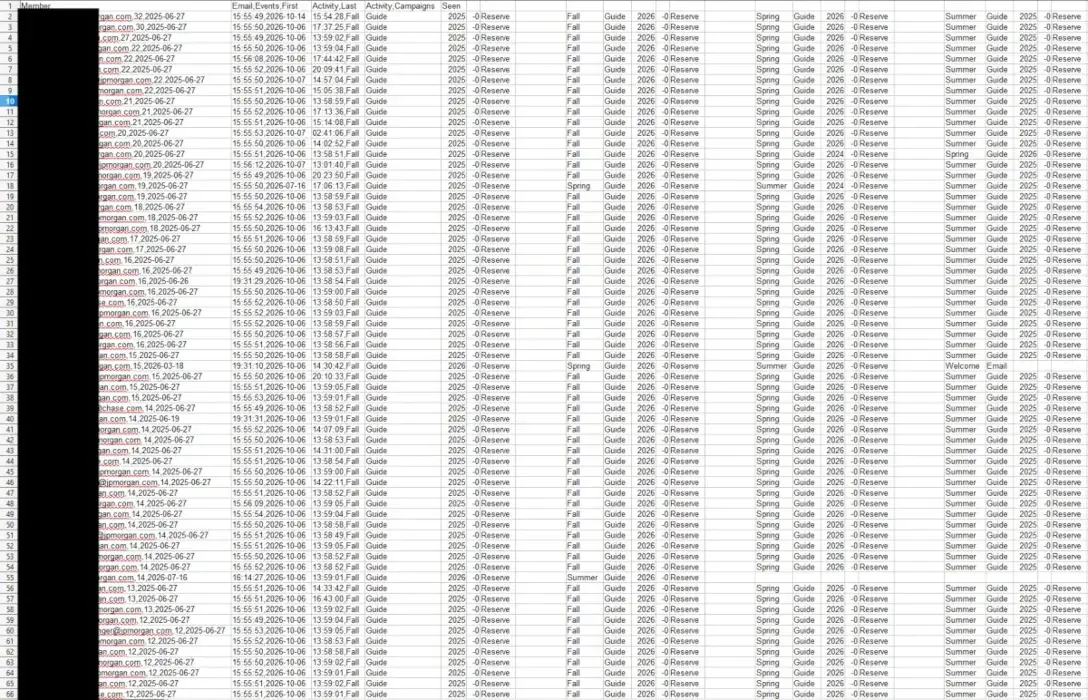
Datos filtrados de JPMorgan Chase. Fuente de la imagen: Cybernews.
JPMorgan, Visa y Mastercard presentan exposiciones diferentes
En el caso de JPMorgan Chase, Reuters y Cybernews identificaron más de 16.000 direcciones de correo de clientes y 124 de empleados. Algunos registros contenían teléfonos, códigos postales e identificadores de cuenta. Los investigadores relacionan el material con Reserve, un programa de tarjetas por invitación, aunque no está claro si el archivo difundido representa toda la información sustraída.
Esta asociación con un producto destinado a clientes de alto patrimonio añade un riesgo específico. Conocer la pertenencia a Reserve permite elaborar engaños más creíbles y seleccionar objetivos concretos, incluso sin disponer de contraseñas o números de tarjeta. No obstante, la aparición de identificadores en los archivos no demuestra que los delincuentes hayan accedido directamente a las cuentas bancarias.
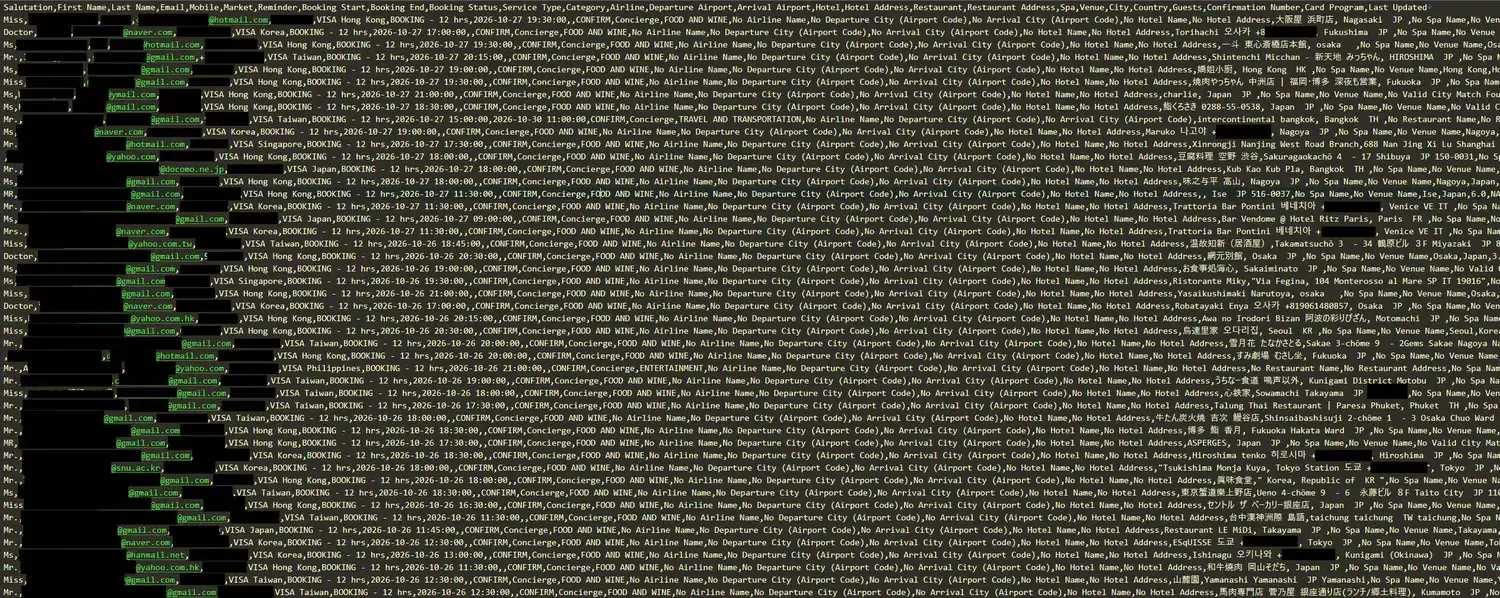
Datos filtrados de titulares de tarjetas Visa. Fuente de la imagen: Cybernews.
Para Visa, Cybernews examinó información asociada a más de 6.000 titulares de tarjetas premium de Asia-Pacífico. Entre los registros figuraban nombres, correos, teléfonos y detalles de reservas en programas de restauración y fidelización. El grupo afirmó poseer más de 1,5 millones de interacciones promocionales, una cantidad que no ha sido corroborada de manera independiente.
En Mastercard, el conjunto estudiado comprendía alrededor de 2.000 entradas supuestamente vinculadas a clientes. Cybernews detectó registros mezclados e inconsistencias que podrían corresponder a datos de prueba, de modo que no deben presentarse como 2.000 afectados confirmados. La entidad sí reconoció una exposición limitada de información ajena a pagos en un programa específico de beneficios.
Las compañías descartan daños en sus redes de pago
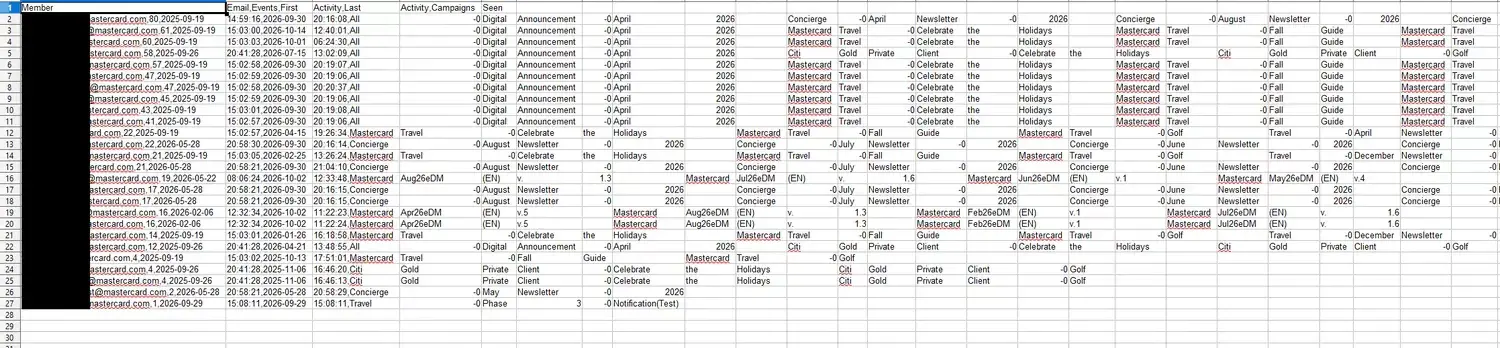
Primera parte de los datos filtrados de titulares de tarjetas Mastercard. Fuente de la imagen: Cybernews.
Visa situó el incidente en un proveedor de Asia-Pacífico y aseguró que sus sistemas no habían sido alcanzados. Mastercard indicó que su red de pagos sigue operativa y que las tarjetas pueden utilizarse con normalidad; añadió que la exposición detectada había sido contenida. Ambas respuestas diferencian los datos de programas comerciales de la infraestructura que procesa transacciones.
JPMorgan Chase atribuyó el acceso a proveedores que manejaban datos de marketing y anunció que contactaría con los afectados, ofreciendo medidas de apoyo y vigilancia crediticia cuando correspondiera. El banco también separó este incidente de los problemas en sus servicios bancarios registrados a principios de semana, que atribuyó a un fallo de software y no a un ciberataque.
Los datos personales pueden alimentar campañas de phishing
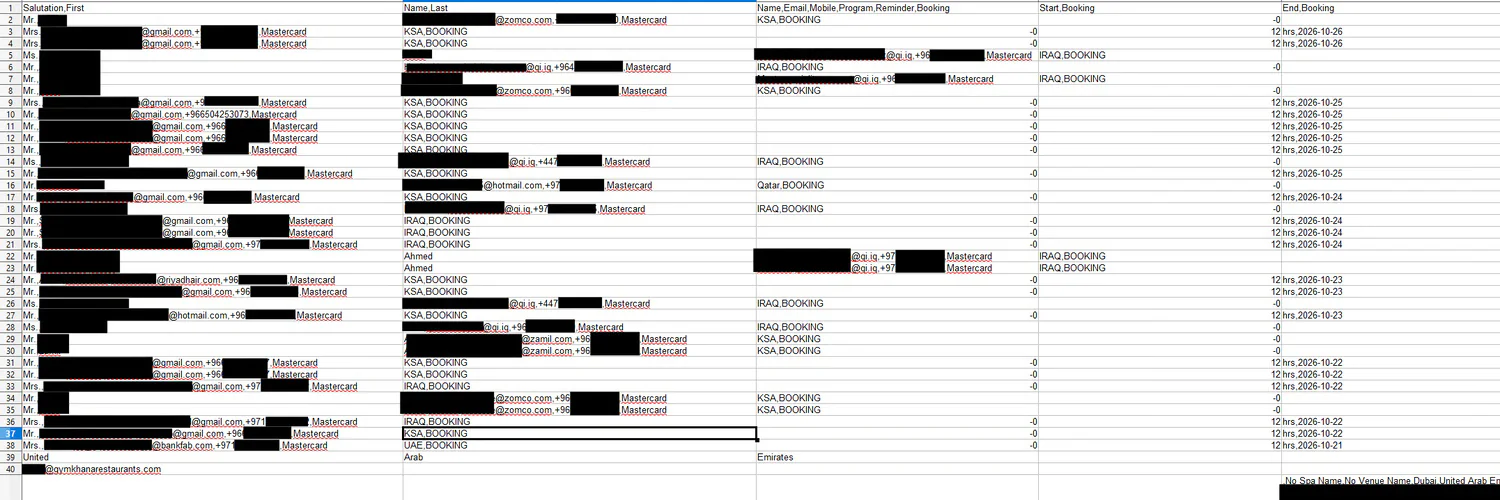
Segunda parte de los datos filtrados de titulares de tarjetas Mastercard. Fuente de la imagen: Cybernews.
Aunque no se haya confirmado el robo de credenciales de pago, los datos publicados permiten preparar ataques de phishing dirigidos. Un mensaje fraudulento puede resultar más convincente si incluye el nombre del cliente, su programa de fidelización o información sobre una reserva. El peligro principal no es una transacción automática, sino la suplantación de entidades para obtener más información o provocar pagos.
La exposición de correos corporativos tampoco es irrelevante. Los 124 contactos de empleados de JPMorgan identificados por los investigadores podrían servir para intentos de suplantación interna o mensajes dirigidos a personal de soporte. Sin embargo, no hay constancia de que esas direcciones se hayan utilizado ya en ataques posteriores relacionados con esta filtración.
El historial de n0n aporta otro elemento, aunque no prueba cómo se produjo esta intrusión. En una investigación publicada en octubre, SOCRadar examinó un servidor expuesto del grupo con 1.719 archivos, incluidos 829 scripts y herramientas de extorsión. Detectó además uso asistido por IA y gastos superiores a 7.216 dólares (6.579€) en servicios de modelos de lenguaje, sin evidencias de un sistema de ataque completamente autónomo.
No existe información que vincule esas herramientas de IA con el acceso concreto a los proveedores financieros. A falta de cifras definitivas, la conclusión más sólida es que terceros con datos comerciales pueden convertirse en una vía de exposición para grandes entidades. Para los usuarios afectados, la precaución principal será verificar por canales oficiales cualquier aviso de su banco y desconfiar de enlaces inesperados.
Vía: Wccftech